Funcionalidade
Segurança e Acesso Empresarial
Início de sessão único, chaves de acesso, autenticação de dois fatores e permissões baseadas em funções — controlo de acesso que satisfaz a sua equipa de TI, não apenas a de operações.
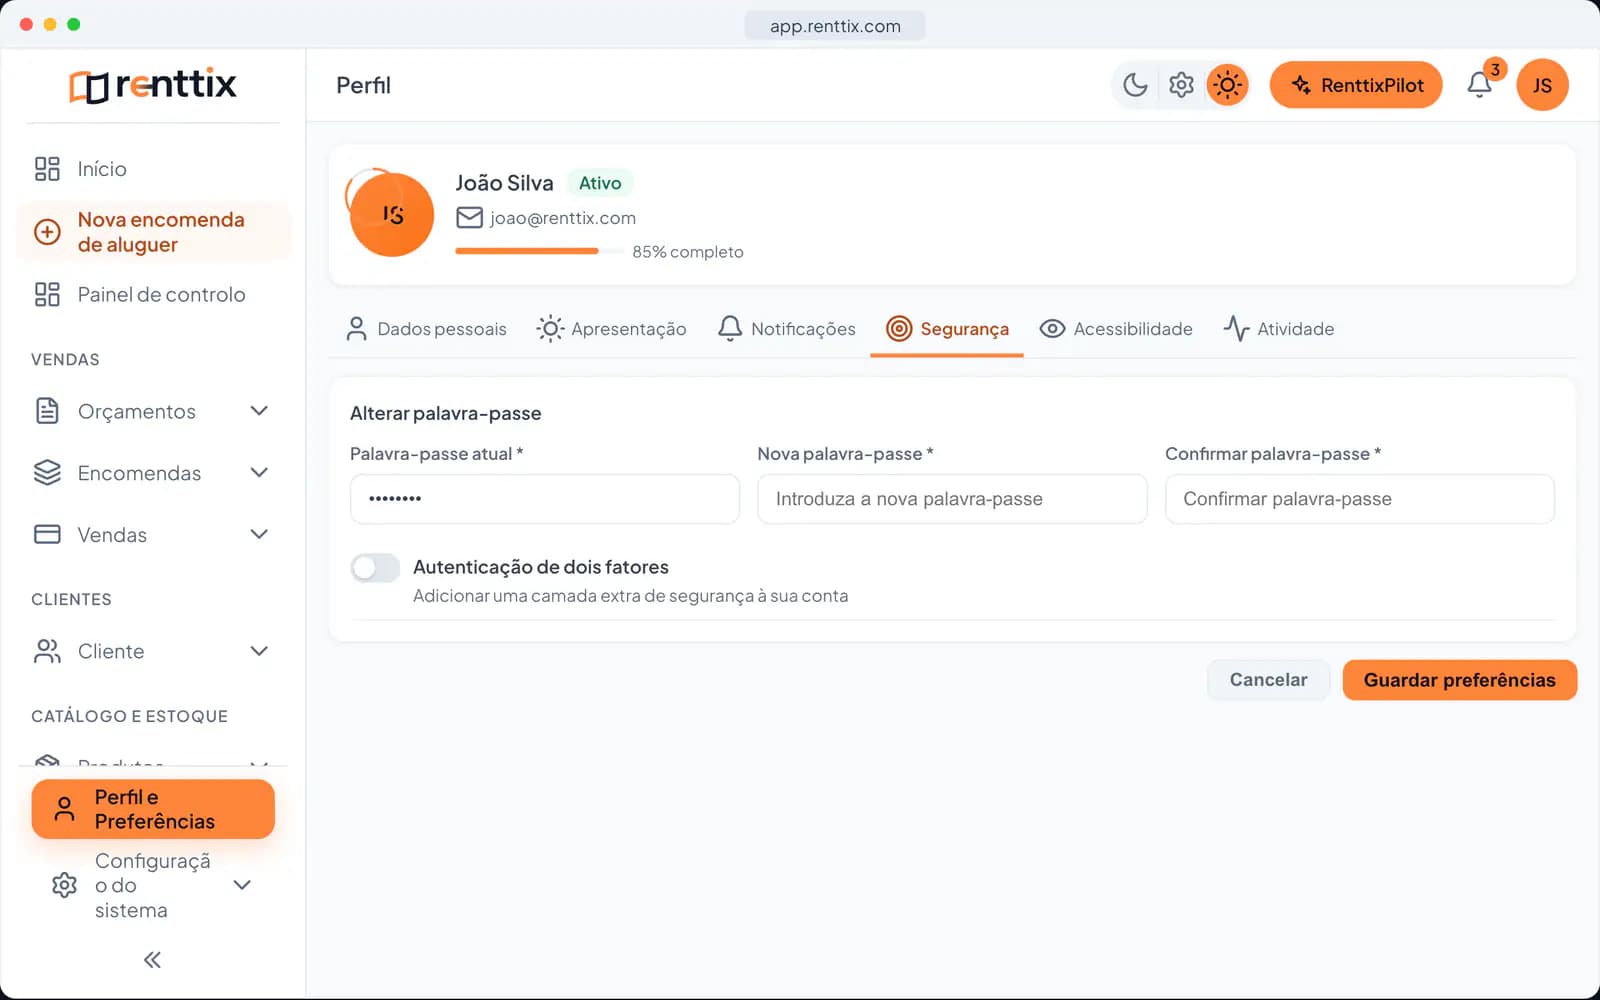
Início de sessão que o seu departamento de TI aprova
Quando uma empresa de aluguer ultrapassa um determinado tamanho, o software é avaliado por uma segunda audiência: as pessoas responsáveis pela segurança. As suas primeiras perguntas são sempre sobre identidade.
O Renttix responde-lhes adequadamente. O início de sessão único liga a plataforma ao seu fornecedor de identidade, para que a integração, saída e política de palavras-passe sejam geridas onde a sua equipa de TI já as gere — com uma ligação no portal de administração para configurar a ligação sem bilhetes de suporte.
Para equipas sem fornecedor de identidade, as chaves de acesso trazem um início de sessão resistente a phishing para qualquer conta: um desbloqueio por impressão digital ou rosto em vez de uma palavra-passe que pode ser reutilizada, adivinhada ou divulgada. A autenticação de dois fatores adiciona uma segunda verificação para contas que mantêm palavras-passe.
A integração da equipa também é controlada — as ligações de convite trazem novos utilizadores com a função correta desde o primeiro minuto, e as ligações podem ser renovadas no momento em que uma sai do controlo.
Permissões que significam algo
A maioria das permissões de software é decorativa — um item de menu oculto e uma API exposta. As permissões do Renttix são aplicadas onde importa: no servidor, em cada pedido.
O acesso é baseado em funções, construído a partir de um registo de chaves de permissão granulares que cobrem todos os módulos — encomendas, finanças, expedição, oficina, armazém e o resto. As funções agrupam as chaves; os utilizadores detêm as funções; o backend verifica as chaves. Um utilizador sem permissões financeiras não obtém dados financeiros, independentemente da porta onde bate — a interface, a API ou o assistente de IA.
Os subutilizadores permitem dar ao pessoal do balcão, aos condutores e aos contabilistas exatamente a fatia que precisam, e nada mais.
As ações de alto risco — substituições, eliminações, alterações de configuração — têm requisitos de permissão elevados, pelo que as alavancas perigosas precisam de ser concedidas deliberadamente em vez de estarem disponíveis para todos por defeito.
Um registo de auditoria que se sustenta
O controlo de acesso diz-lhe quem pode agir. O registo de auditoria diz-lhe quem o fez.
O Renttix regista as alterações a registos confidenciais automaticamente — quem alterou o quê, quando e do quê para o quê — com os valores confidenciais removidos do próprio registo, porque um registo de auditoria que divulga palavras-passe é pior do que nenhum.
Alterações de pessoal, concessões de permissões, ajustes financeiros, substituições e edições de configuração deixam todos entradas. Quando algo parece errado três semanas depois, a sequência de eventos é uma consulta, não um interrogatório.
Combinado com os registos de pedidos de API e de entrega de webhooks, a resposta da plataforma a 'o que aconteceu?' é consistentemente: está escrito. Esta é a postura que os clientes maiores, seguradoras e auditores exigem cada vez mais do software operacional — e a postura que permite que a sua empresa passe nos seus questionários sem um projeto especial.
Acompanhe um aluguer
Onde isto acontece no aluguer R-2417
O R-2417 usa-o em todas as etapas
Um aluguer de exemplo: o cliente e os valores são fictícios. Os estados e os ecrãs são os do próprio Renttix.
Registo do aluguerExemplo
R-2417
Perguntas frequentes sobre segurança e acesso
O Renttix suporta início de sessão único?
Sim. O SSO liga o Renttix ao seu fornecedor de identidade para que o ciclo de vida da conta e a política de palavras-passe sejam geridos centralmente, com uma ligação no portal de administração para gerir a ligação. Chaves de acesso e autenticação de dois fatores estão disponíveis para todas as contas.
Quão granulares são as permissões?
As permissões são chaves granulares por módulo e ação — ver manutenção, aprovar férias, executar lotes de faturas — agrupadas em funções que define. São aplicadas no lado do servidor em cada pedido, incluindo tráfego de API e do assistente de IA.
O que é que o registo de auditoria regista?
Alterações a registos confidenciais — quem, o quê, quando e os valores antes/depois — com campos confidenciais removidos. Alterações de pessoal, concessões de permissões, substituições e edições de configuração deixam entradas que pode consultar posteriormente.
Recursos relacionados
Integrações e Controlo de Plataforma
API de Programador e Webhooks
Construa sobre os seus dados de aluguer com uma API REST documentada, chaves com permissões e webhooks que informam os seus sistemas sobre o que acabou de acontecer.
Força de Trabalho
Horas, pagamento, ausências, registos e conformidade para quem gere o seu negócio de aluguer — do registo de entrada ao exportação para a folha de pagamento, integrado na Renttix e na app Renttix Field, sem soluções externas.
Inteligência de Ativos e Telemetria
Saiba o que cada ativo rende, custa e está a fazer agora — estados de ciclo de vida, pontuações de saúde, inventários e telemetria em tempo real.
Portal do Cliente
Ofereça aos clientes um portal de autosserviço para encomendas, faturas, pagamentos e pedidos de devolução — e alivie a sua equipa das chamadas telefónicas.
Testes, Inspeções e Conformidade
Regimes de testes legais com predefinições regionais, certificados que expiram e se gerem sozinhos, e ativos que não podem sair do pátio sem estarem conformes.
Gestão de Serviço de Campo
Dê aos técnicos tudo o que precisam para concluir intervenções no local — listas de verificação, peças, mão de obra e folhas de obra assinadas.
Abra hoje o seu primeiro registo de aluguer
Teste gratuito de 14 dias · Pagamentos e cauções prontos · Arranque rápido